 国内
 海外
 インタビュー
 連載・コラム
 最新研究
 2026.11.19


美容医療に関する予約情報や相談内容などが、サイバー攻撃によって不正に取得される事件が発生した。
SBCメディカルグループは2026年11月19日、同社が管理するシステムへの不正アクセスにより、顧客の個人情報が流出したと発表した。
外部の美容医療予約サービス「トリビュー」でも、湘南美容クリニックなどの予約や施術の情報が不正取得されていた。
SBCで約77万回の攻撃
個人情報の流出を招いた。画像はイメージ。(写真/Adobe Stock)
- SBCへのサイバー攻撃→海外から約77万回の攻撃を受け、氏名や連絡先、予約申し込み、問い合わせ内容などが不正取得。基本的な個人情報は162万4000人分。
- パスワード管理にも問題→SBCは過去に一部のパスワードを暗号化せず保存していたと説明。電子カルテやmySBCの情報については、不正取得の事実を確認していない。
- トリビューでも情報流出→湘南美容クリニックなどの予約・施術情報が計1万9445人分流出。施術名や金額なども含まれるが、症例や写真を含む口コミ情報との紐づきはなし。
SBCによると、11月16日、同社が管理および運用するシステム内の一部データベースへの不正アクセスを確認。海外から約77万回にわたる継続的な攻撃が行われた。
不正取得された情報には、氏名や連絡先、住所、生年月日などの基本的な個人情報のほか、予約申し込みや問い合わせの内容などが含まれていた。
予約および施術の情報を含まない基本的な個人情報は162万4000人分。広告などを通じた予約申し込み情報が25万5416人分、ウェブ問い合わせフォームの記載内容が21万7769人分、モニター施術関連の情報が4513人分、口コミ情報が1万5007人分だった。これらの区分には重複があり得るため、合計が被害人数を表すわけではない。
SBCは、過去に一部のパスワードを暗号化せずに保存していたことも説明し、同じパスワードをほかのサービスで使っている場合には変更するよう呼びかけた。
11月19日時点では、電子カルテや予約サイト「mySBC」の情報が不正取得された事実は確認されていない。モニター施術に関する情報に含まれていたのも画像の保存ファイル名で、画像そのものではないという。
SBCは不正アクセスを確認後、対象サーバーをネットワークから隔離し、アクセス制限や監視を強化。外部専門機関による調査を進めている。
同じ11月16日には、美容医療予約サービス「トリビュー」のクリニック向け管理アプリケーションでも不正ログインが確認された。
対象は湘南美容クリニックとリッツ美容外科東京院。予約のみを行った1万2641人の氏名カナや電話番号、希望施術などに加え、施術を受けた6804人については施術名、施術日、施術金額なども取得された。合計1万9445人が対象となる。
ただし、トリビューの症例、写真を含む口コミ情報とは紐づいていないことが確認されている。運営会社は対象アカウントを無効化し、不正な通信を遮断した。
両社とも、今回の事件に起因する個人情報の不正利用などの二次被害は、発表時点で確認されていないとしている。
韓国では身体写真を使った脅迫も
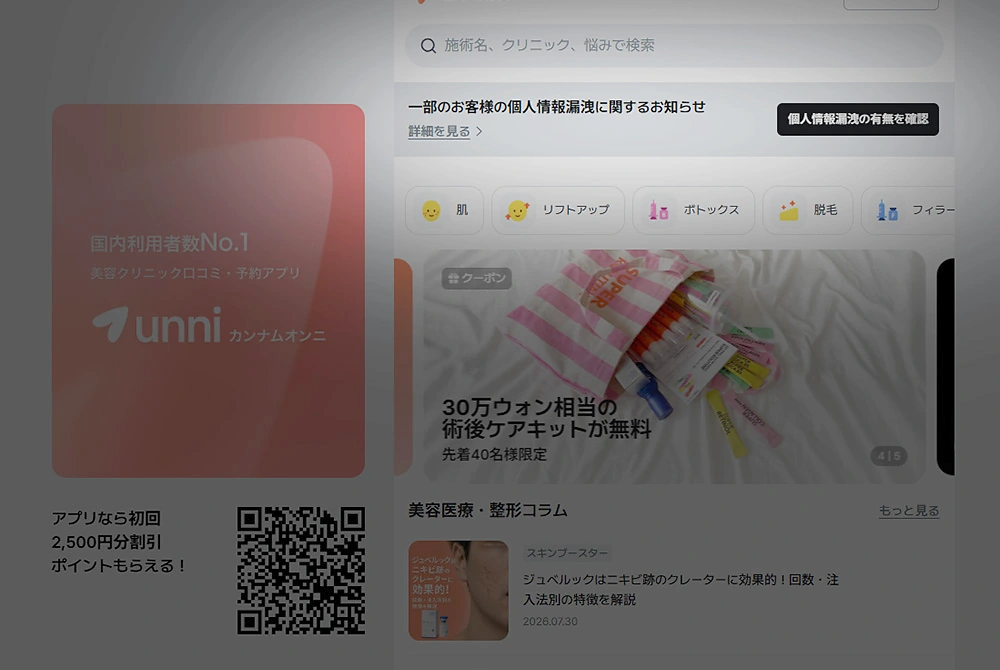
美容医療プラットフォーム「Unni(カンナムオンニ)」で個人情報流出が発生。日本の利用者約4万8000人も対象となった。(出典:Unni)
- カンナムオンニの情報流出→2026年9月、韓国の美容医療プラットフォームで21万9665人の個人情報が漏えい。日本の利用者も約4万8000人含まれた。
- 国内外で相次ぐ被害→リゾナスフェイスクリニック東京では369人分の情報が不正取得。韓国・江南の美容外科では、身体写真や個人情報を使った脅迫事件も報道。
- 美容医療特有のリスク→予約内容や施術履歴、身体写真などはプライバシーへの影響が大きい情報。クリニックだけでなく、外部予約サービスも含めた対策が重要。
美容医療に関する情報漏えいは、今回が初めてではない。
ヒフコNEWSでは2026年9月、韓国の美容医療プラットフォーム「Unni(カンナムオンニ)」で21万9665人の個人情報が漏えいし、日本の利用者も約4万8000人含まれていたことを伝えた。
国内では、リゾナスフェイスクリニック東京でも2026年3月にサイバー攻撃を受け、369人分の個人情報が不正取得された。
海外では、情報の流出が脅迫につながったとされる事件も報じられている。
韓国MBCは10月30日、ソウル江南の美容外科で撮影された女性の身体写真や個人情報を使い、金銭を要求する脅迫があったとして、警察が捜査していると報じた。
美容医療の場合、予約や相談の内容から、本人がどのような施術を希望しているかが分かる場合がある。施術履歴や身体写真などが流出すれば、プライバシーへの影響はさらに大きくなり得る。
また、医院や予約サイト以外にも、2025年5月には、宣伝を担っているPR TIMESへの不正アクセスにより、企業ユーザー22万件超を含む90万件超の個人情報の漏洩が発生している。同ウェブサイトも、美容クリニックなど、美容皮膚科や美容外科の医療機関にも幅広く利用されている。
世界的にサイバー犯罪が問題となる中、美容医療を受ける人の情報を守るためには、クリニックの内部システムだけでなく、外部の予約サービスも含めた継続的な対策が欠かせない。
参考文献
SBCメディカルグループへの不正アクセス被害による個人情報流出に関するお詫びとお知らせ(第1報)
https://sbc-holdings.com/ja/news/605
SBC Medical Group、日本国内で発生した情報セキュリティ上のインシデントについてお知らせ
https://ir.sbc-holdings.com/ja/sbc-medical-group-reports-cybersecurity-incidents-in-japan/
「トリビュー」管理アプリケーションへの不正アクセスによる個人情報流出のお詫びとお知らせ
https://corp.tribeau.jp/1338/
韓国美容医療アプリ「カンナムオンニ」で約22万人の個人情報流出 日本も約4.8万人、予約写真や施術・決済情報も対象 運営のヒーリングペーパーが謝罪、二次被害に注意喚起
https://biyouhifuko.com/news/world/19431/
【続報】患者様の個人情報に関する不正アクセス事案 調査完了のご報告とお詫び
https://yamaguchisensei.com/2026/06/05/news/
MBC News. 美容外科から流出した身体写真を使った脅迫に関する報道. 2026年10月30日.
https://imnews.imbc.com/news/2026/society/article/6862060_36918.html